Am 1. Oktober 2026 ist das Netz- und Informationssystemsicherheitsgesetz 2026 (NISG 2026), BGBl. I Nr. 94/2025, in Kraft getreten (§ 51). Es setzt die europäische NIS-2-Richtlinie (EU) 2022/2555 in österreichisches Recht um und löst das NISG 2018 ab. Seit diesem Tag gelten Risikomanagement, Meldepflichten und die Aufsichtsbefugnisse der Behörde unmittelbar.
Eine Übergangsfrist für die materiellen Pflichten gibt es nicht. Bis Jahresende Zeit hat nur die Registrierung. Wer als wesentliche oder wichtige Einrichtung gilt oder als Lieferant regulierte Unternehmen bedient, muss jetzt handeln.
Was gilt seit 1. Oktober 2026 verbindlich?
Drei Kernbereiche wirken seit dem 1. Oktober 2026 unmittelbar, unabhängig davon, ob sich ein Unternehmen bereits registriert hat.
1. Risikomanagementmaßnahmen (§ 32 NISG 2026)
Wesentliche und wichtige Einrichtungen müssen geeignete und verhältnismäßige technische, operative und organisatorische Maßnahmen umsetzen. Maßstab sind Risikoexposition, Größe, Eintrittswahrscheinlichkeit und mögliche Schadenshöhe. Die Pflicht gilt für alle Netz- und Informationssysteme der Einrichtung, nicht nur für den Dienst, über den sie unter das Gesetz fällt.
§ 32 Abs. 4 nennt zehn Mindestbereiche (lit. a bis j), darunter:
- Risikoanalyse und Sicherheit der Informationssysteme
- Bewältigung von Sicherheitsvorfällen (Incident Handling)
- Aufrechterhaltung des Betriebs: Backup-Management, Wiederherstellung, Krisenmanagement
- Sicherheit der Lieferkette (lit. d)
- Sicherheit bei Erwerb, Entwicklung und Wartung inkl. Schwachstellenmanagement (lit. e)
- Konzepte zur Bewertung der Wirksamkeit der Maßnahmen
- Cyberhygiene und Schulungen
- Zugriffskontrolle sowie Multi-Faktor- oder kontinuierliche Authentifizierung (lit. j)
Privileged Access Management (PAM) oder unveränderliche Backups (Immutability) nennt das Gesetz nicht ausdrücklich. Sie sind aber bewährte Wege, die Anforderungen an Zugriffskontrolle und Betriebskontinuität nach dem Stand der Technik zu erfüllen.
2. Meldepflichten bei erheblichen Sicherheitsvorfällen (§§ 34, 35 NISG 2026)
Meldungen gehen an das zuständige sektorspezifische CSIRT, ersatzweise an das nationale CSIRT, nicht an das Bundesamt für Cybersicherheit. Die Fristen laufen ab Kenntnisnahme des Vorfalls.
| Stufe | Frist | Inhalt |
|---|---|---|
| Frühwarnung | unverzüglich, spätestens 24 Stunden ab Kenntnisnahme | Verdacht auf rechtswidrige oder böswillige Ursache, mögliche grenzüberschreitende Auswirkungen |
| Meldung | spätestens 72 Stunden ab Kenntnisnahme | erste Bewertung von Schweregrad und Auswirkungen, Kompromittierungsindikatoren |
| Abschlussbericht | spätestens einen Monat nach der Meldung | Ursache, getroffene Abhilfemaßnahmen, grenzüberschreitende Auswirkungen |
Ist der Vorfall nach einem Monat noch nicht bewältigt, folgt zunächst ein Fortschrittsbericht. Der Abschlussbericht ist dann binnen eines Monats nach Abschluss der Bewältigung fällig. Beeinträchtigt ein Vorfall den erbrachten Dienst, sind zusätzlich die Empfänger des Dienstes unverzüglich zu informieren.
3. Verantwortung der Geschäftsleitung (§ 31 NISG 2026)
Informationssicherheit ist gesetzlich als Leitungsaufgabe festgeschrieben und lässt sich nicht an die IT delegieren. Leitungsorgane, also Geschäftsführung oder Vorstand, müssen:
- die Risikomanagementmaßnahmen billigen sowie deren Einhaltung sicherstellen und beaufsichtigen (Abs. 1)
- an Cybersicherheitsschulungen teilnehmen, die spezifisch für Leitungsorgane gestaltet sind (Abs. 2)
- dafür sorgen, dass auch den Mitarbeitenden regelmäßig entsprechende Schulungen angeboten werden
Eine Stundenzahl oder Frist für die Schulung nennt das Gesetz nicht. Wer bei einer Kontrolle keinen Teilnahmenachweis vorlegen kann, steht aber schlecht da.
Sanktionen und Haftung
Geldstrafen richten sich nach § 45 NISG 2026 gegen die Einrichtung und werden von den Bezirksverwaltungsbehörden verhängt. Maßgeblich ist jeweils der höhere Betrag.
| Verstoß | Wesentliche Einrichtung | Wichtige Einrichtung |
|---|---|---|
| Risikomanagement, Meldung, Leitungs- und Schulungspflichten (§ 45 Abs. 2, 3) | bis 10 Mio. € oder 2 % des weltweiten Vorjahresumsatzes | bis 7 Mio. € oder 1,4 % des weltweiten Vorjahresumsatzes |
| Formelle Verstöße, z. B. verspätete Registrierung (§ 45 Abs. 4) | bis 50.000 €, im Wiederholungsfall bis 100.000 € | bis 50.000 €, im Wiederholungsfall bis 100.000 € |
Bei wesentlichen Einrichtungen kann die Behörde Leitungsorganen zudem die Wahrnehmung ihrer Aufgaben vorübergehend untersagen (§ 39 Abs. 4 Z 2). Eine eigene zivilrechtliche Haftungsnorm enthält das NISG 2026 nicht. Die Innenhaftung der Organe richtet sich weiterhin nach § 25 GmbHG bzw. § 84 AktG, und wer im Schadensfall seine Sorgfalt belegen muss, braucht eine saubere Dokumentation.
Die erste Frist: Registrierung bis 31. Dezember 2026
Der wichtigste formale Termin ist der 31. Dezember 2026. Nach § 29 Abs. 3 NISG 2026 müssen sich wesentliche und wichtige Einrichtungen innerhalb von drei Monaten ab Inkrafttreten bei der Cybersicherheitsbehörde im Bundesamt für Cybersicherheit registrieren. Wer die Voraussetzungen erst später erfüllt, etwa durch Wachstum oder ein neues Geschäftsfeld, hat drei Monate ab diesem Zeitpunkt.
Die Registrierung erfolgt über das Unternehmensserviceportal (USP), Anwendung „NIS 2 Services“. Anzugeben sind unter anderem Name, Anschrift, Kontaktdaten, Sektor und Art der Einrichtung. Ändern sich diese Angaben, ist das binnen zwei Wochen nachzumelden.
Wer die Frist versäumt oder wissentlich falsche Angaben macht, begeht eine Verwaltungsübertretung nach § 45 Abs. 4 Z 1, die mit bis zu 50.000 € bestraft wird, im Wiederholungsfall bis zu 100.000 €. Wichtig: Die Registrierung begründet die Pflichten nicht. Sie bestehen kraft Gesetzes seit 1. Oktober 2026, ob registriert oder nicht.
Lieferkettensicherheit: Warum auch nicht regulierte KMU betroffen sind
Auch Unternehmen unterhalb der Größenschwellen spüren das NISG 2026 bereits. Als Faustregel gelten 50 Beschäftigte oder 10 Mio. € Jahresumsatz bzw. Bilanzsumme; einzelne Einrichtungsarten sind aber unabhängig von ihrer Größe erfasst. Partner- und verbundene Unternehmen werden in die Größe eingerechnet.
Regulierte Einrichtungen müssen nach § 32 Abs. 4 lit. d NISG 2026 die Sicherheit ihrer Lieferkette gewährleisten, einschließlich der Beziehungen zu ihren unmittelbaren Anbietern und Dienstleistern. Banken, Energieversorger, Industrieunternehmen, Kliniken und Handelskonzerne versenden deshalb Sicherheitsfragebögen an ihre Partner. Softwarehersteller werden zusätzlich nach sicherer Entwicklung, Patchzyklen und Schwachstellenmanagement gefragt (lit. e).
Wer als Zulieferer keine strukturierten Nachweise zu MFA, Patch-Management, Incident Response und Datensicherung vorlegen kann, riskiert Kundenbeziehungen oder den Ausschluss aus Vergabeverfahren. Sinnvoll ist ein vorbereitetes Standardpaket: eine Selbstauskunft entlang der zehn Bereiche des § 32 Abs. 4 plus verfügbare Nachweise wie ein ISO-27001-Zertifikat mit passendem Geltungsbereich.
Die Fristen im Überblick
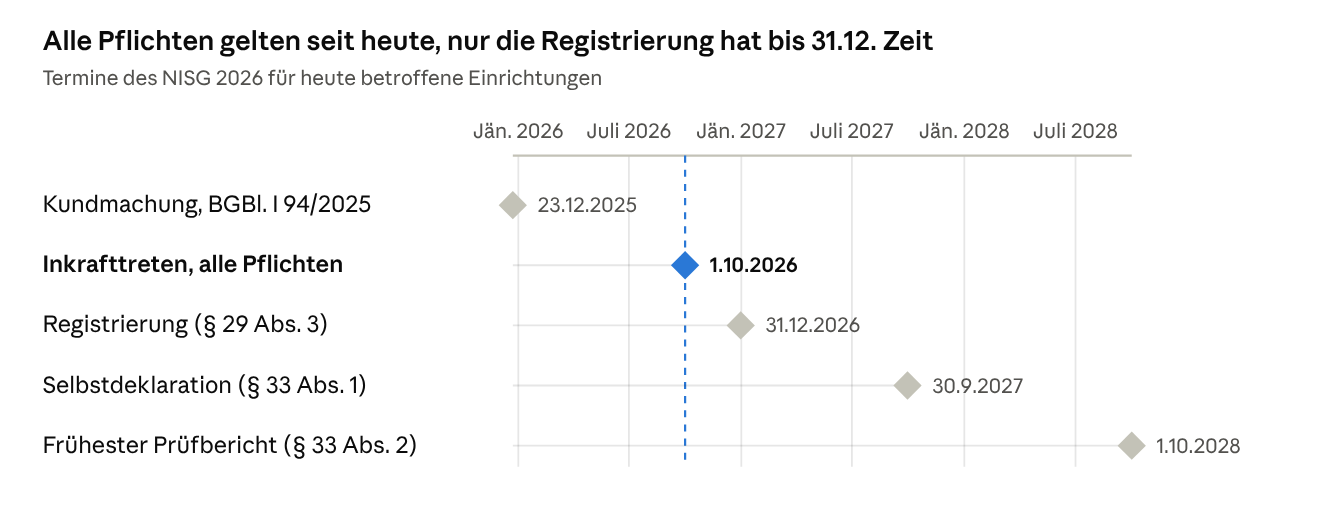
Fristen NISG 2026 · 5 Termine
Risikomanagement, Meldepflichten und Leitungspflichten gelten seit dem 1. Oktober 2026. Die Selbstdeklaration ist zwölf Monate nach Eintritt der Registrierungspflicht fällig, und frühestens ab 1. Oktober 2028 kann die Behörde einen Prüfbericht einer unabhängigen Stelle verlangen.
Sofortmaßnahmen: Der 4-Schritte-Fahrplan für Führungskräfte
Um die neuen Pflichten strukturiert und ohne Überlastung interner Ressourcen zu bewältigen, empfiehlt sich folgendes Vorgehen.
Schritt 1: Betroffenheit prüfen und dokumentieren
Klären Sie verbindlich, ob Ihr Unternehmen als wesentliche oder wichtige Einrichtung gilt oder als Lieferant indirekt betroffen ist. Prüfen Sie Sektor (Anlage 1 oder 2), Art der Einrichtung und Größe nach § 25 inklusive verbundener Unternehmen. Halten Sie das Ergebnis mit Datum fest. Als Orientierung dient der Selbstcheck der Authenta.
Schritt 2: Meldefähigkeit herstellen
Legen Sie fest, wer im Unternehmen die Kenntnisnahme eines Vorfalls auslöst, wer die Erheblichkeit beurteilt und wer meldet, jeweils mit Vertretung. Identifizieren Sie Ihr zuständiges CSIRT und hinterlegen Sie die Kontaktwege im Notfallplan. Die Notfallkommunikation muss auch funktionieren, wenn die produktive IT kompromittiert ist.
Schritt 3: GAP- & Risiko-Audit durchführen
Spiegeln Sie den Ist-Zustand Ihrer Sicherheitsarchitektur gegen die zehn Mindestbereiche des § 32 Abs. 4. Ziel ist kein theoretisches Dokument, sondern eine priorisierte 90-Tage-Roadmap, die von der Geschäftsführung förmlich beschlossen wird.
Schritt 4: Nachweisdokumentation aufbauen
Bauen Sie die Dokumentation auf, die Kundenanfragen und die Selbstdeklaration nach § 33 Abs. 1 tragen muss. Die Selbstdeklaration ist binnen zwölf Monaten ab Eintritt der Registrierungspflicht fällig, für Einrichtungen, die bereits seit 1. Oktober 2026 erfasst sind, also bis 30. September 2027. Konzentrieren Sie sich auf wirksame Kontrollen und belegbare Beschlüsse statt auf Papiersammlungen.
Partnerschaftliche Unterstützung durch Authenta
Die Authenta GmbH steht Geschäftsleitungen, internen IT-Teams und betreuenden Systemhäusern als unabhängiger Sparringspartner zur Seite. Wir übernehmen die strategische Governance, führen objektive GAP- & Risiko-Audits durch und begleiten Sie im Rahmen von CISO as a Service (CISOaaS) bei der laufenden Erfüllung aller regulatorischen Anforderungen, ohne operative IT-Teams zu ersetzen.
Rechtsgrundlagen
- Netz- und Informationssystemsicherheitsgesetz 2026 (NISG 2026), BGBl. I Nr. 94/2025, insbesondere §§ 25, 29, 31 bis 35, 39, 45 und 51 (abrufbar im RIS)
- Regierungsvorlage 308 d.B. XXVIII. GP mit Erläuterungen
- Richtlinie (EU) 2022/2555 (NIS-2-Richtlinie), insbesondere Art. 20, 21 und 23
Dieser Beitrag dient der allgemeinen Information und ersetzt keine Rechtsberatung im Einzelfall.