Cyberangriff auf Tiroler Tourismusbetriebe: Wenn Buchungsdaten zur Betrugsfalle werden
Ein aktueller Bericht über mutmaßlich gestohlene Buchungsdaten bei Tiroler Tourismusverbänden macht ein Sicherheitsrisiko deutlich: Cyberkriminelle können Informationen aus externen Buchungssystemen verwenden, um Gäste gezielt zu täuschen. Betroffen sind damit möglicherweise auch Betriebe, deren eigene IT nicht angegriffen wurde.
Was ist im Tiroler Tourismus passiert?
Unter dem Titel „Cyber-Angriff sorgt für Chaos bei Touristikern“ berichtet die Tiroler Tageszeitung über einen mutmaßlichen Abfluss von Buchungsdaten aus Systemen, die von Tiroler Tourismusverbänden und Beherbergungsbetrieben verwendet werden.
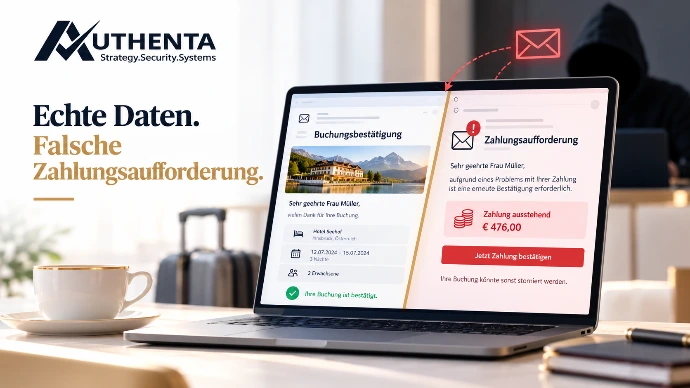
Dem Bericht zufolge wurden Buchungsinformationen für gezielte Betrugsversuche verwendet. Gäste erhielten Nachrichten, die sich auf tatsächlich bestehende Reservierungen bezogen. Über gefälschte Zahlungsseiten sollten sie dazu gebracht werden, ihre Zahlungsdaten preiszugeben oder zusätzliche Anzahlungen zu leisten.
Laut Zeitungsbericht waren Buchungsdaten von vier der 34 Tiroler Tourismusverbände betroffen. Als möglicher Ausgangspunkt wird eine externe Schnittstelle eines Drittanbieters beschrieben.
Warum echte Buchungsdaten Phishing besonders gefährlich machen
- Name des Gastes und gebuchte Unterkunft
- Reisezeitraum und Reservierungsdetails
- Buchungsnummer oder weitere Informationen zur Reservierung
- Angeblich notwendige Zahlungsbestätigung
Dadurch wirken die Nachrichten glaubwürdig. Gäste können den Eindruck gewinnen, dass die Aufforderung tatsächlich von ihrem Hotel oder einer Buchungsplattform stammt.
CERT.at warnte bereits am 14. August 2026 vor Betrugsversuchen, bei denen echte Buchungsdaten aus kompromittierten Konten oder Datenlecks verwendet werden.
Die Täter fordern unter Zeitdruck dazu auf, Zahlungsdaten auf externen Webseiten einzugeben. Eine solche Aufforderung kann über E-Mail, SMS oder Messenger erfolgen.
Das Sicherheitsrisiko liegt häufig in den Schnittstellen
Hotels und Tourismusverbände arbeiten mit zahlreichen digitalen Systemen: Property-Management-Systemen (PMS), Channel-Managern, Buchungsmaschinen, Gästekommunikationssoftware und externen Dienstleistern.
Zwischen diesen Anwendungen werden personenbezogene Daten ausgetauscht.
Jede Schnittstelle stellt deshalb eine mögliche Angriffsfläche dar. Sicherheitsprobleme können beispielsweise durch übermäßig weitreichende Zugriffsberechtigungen, unzureichend geschützte API-Zugangsdaten oder kompromittierte Dienstleister entstehen.
Ob einer dieser technischen Fehler beim aktuellen Tiroler Vorfall vorlag, ist derzeit nicht nachgewiesen.
Für die Geschäftsführung stellt sich daher eine konkrete Frage:
Wer hat Zugriff auf unsere Gästedaten, über welche Systeme erfolgt dieser Zugriff und wie wird die Sicherheit der beteiligten Dienstleister überprüft?
Fünf Maßnahmen, die Tourismusbetriebe jetzt prüfen sollten
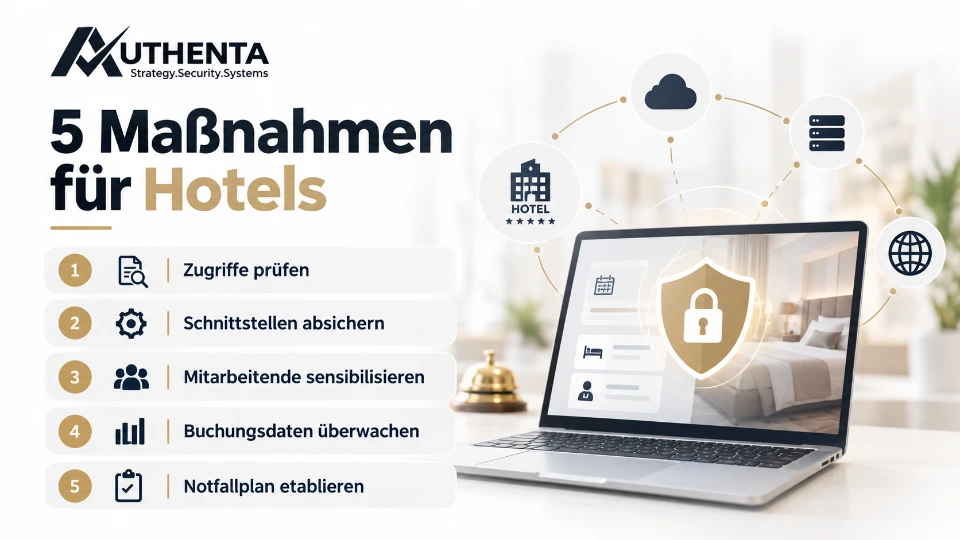
1. Externe Schnittstellen und Dienstleister erfassen
Erstellen Sie ein vollständiges Verzeichnis aller Systeme, die Buchungs- und Gästedaten verarbeiten oder weitergeben.
Prüfen Sie, welche Dienstleister Daten erhalten und ob ihre Zugriffsrechte tatsächlich erforderlich sind.
2. Zugänge technisch absichern
API-Schlüssel, administrative Benutzerkonten und Fernwartungszugänge müssen angemessen geschützt sein.
Dazu gehören möglichst eingeschränkte Berechtigungen, sichere Aufbewahrung von Zugangsdaten, regelmäßige Überprüfung von Berechtigungen sowie Multi-Faktor-Authentifizierung, wo technisch verfügbar.
3. Verdächtige Aktivitäten erkennen
Relevante Datenzugriffe und administrative Änderungen sollten nachvollziehbar protokolliert werden.
Auffällige Datenexporte, ungewöhnliche API-Aufrufe und Anmeldungen sollten zeitnah überprüft werden können.
4. Gäste und Mitarbeitende schützen
Informieren Sie Gäste darüber, über welche Kanäle legitime Zahlungsaufforderungen erfolgen.
Mitarbeitende an Rezeption und Reservierung müssen verdächtige Nachrichten erkennen und wissen, wie sie diese intern melden.
5. Einen Notfallplan festlegen
Klären Sie vor einem Sicherheitsvorfall, wer technische Maßnahmen koordiniert, Datenschutzpflichten beurteilt, Gäste informiert und mit Dienstleistern kommuniziert.
Bei einer Verletzung des Schutzes personenbezogener Daten kann nach Artikel 33 DSGVO eine Meldung an die österreichische Datenschutzbehörde erforderlich sein. Diese muss unverzüglich und möglichst binnen 72 Stunden nach Bekanntwerden erfolgen, sofern die gesetzlichen Voraussetzungen vorliegen.
Was die Geschäftsführung prüfen muss
Cybersecurity ist eine Managementaufgabe. Die Geschäftsführung muss nachvollziehen können, welche wesentlichen Informationsrisiken bestehen, welche Schutzmaßnahmen umgesetzt wurden und wo Sicherheitslücken offen sind.
Dazu gehören insbesondere die Zuständigkeiten für externe Dienstleister, der Umgang mit Sicherheitsvorfällen und die regelmäßige Berichterstattung über wesentliche Risiken.
Auch die vertragliche Aufteilung von Aufgaben zwischen Hotel, Tourismusverband und Softwareanbieter verdient Aufmerksamkeit. Datenschutzrechtliche Rollen und Meldepflichten müssen anhand der tatsächlichen Datenverarbeitung beurteilt werden.
Wie AUTHENTA Tourismusunternehmen unterstützt
Die AUTHENTA GmbH in Innsbruck unterstützt Unternehmen beim Aufbau und bei der Überprüfung ihrer Informationssicherheit.
Für Hotels, Tourismusverbände und touristische Dienstleister bieten sich insbesondere folgende Leistungen an:
Cybersecurity-Risikoanalyse: Systematische Bewertung wesentlicher IT-Risiken, Datenflüsse und externer Abhängigkeiten.
Schnittstellen- und Dienstleisterprüfung: Analyse von Zugriffsrechten, Verantwortlichkeiten und Sicherheitsanforderungen.
CISO as a Service: Laufende fachliche Unterstützung der Geschäftsführung bei Informationssicherheit und Risikosteuerung.
Incident Response und Business Continuity: Vorbereitung auf Sicherheitsvorfälle und betriebliche Ausfälle.
Security Awareness: Schulung von Mitarbeitenden im Umgang mit Phishing und betrügerischen Zahlungsaufforderungen.
Wissen Sie, wer Zugriff auf die Buchungsdaten Ihrer Gäste hat?
AUTHENTA unterstützt Sie dabei, kritische Datenflüsse und Schnittstellen zu erfassen, Risiken zu bewerten und konkrete Sicherheitsmaßnahmen festzulegen.
Kontaktieren Sie AUTHENTA für ein Erstgespräch zur IT-Sicherheit Ihres Tourismusbetriebs.
Quellen und weiterführende Informationen
Tiroler Tageszeitung, Beate Troger: „Cyber-Angriff sorgt für Chaos bei Touristikern“, vorliegender Zeitungsausschnitt.
CERT.at, 14.08.2026: „Vermehrt Betrugsversuche auf Buchungsplattformen (booking.com, ..)“.
Österreichische Hotelvereinigung: „Aktuelle Warnungen für die Hotellerie“.
Österreichische Datenschutzbehörde: „Data-Breach-Verfahren“, Artikel 33 DSGVO.